Microsoft 365 Kesintisinin Perde Arkası ve Bilançosu
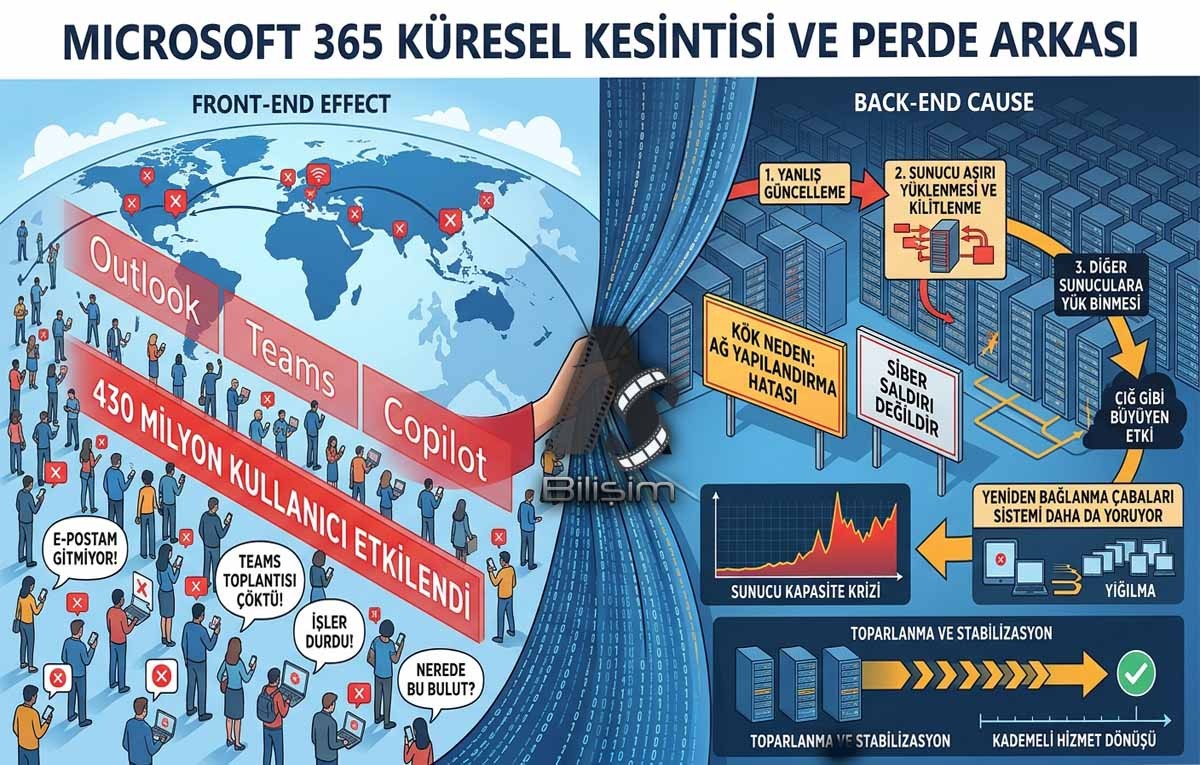
12 Kasım 2026 Perşembe günü başlayan ve 74 ülke ile bölgede on milyonlarca kurumsal kullanıcıyı çevrimdışı bırakan büyük Microsoft 365 kesintisi, küresel ekonomiye 7 milyar doların üzerinde maliyet çıkardı. 24 saati aşan erişim krizinin ardından tüm sistemleri yeniden devreye alan Microsoft, kesintinin bir siber saldırıdan değil, kendi ağ altyapısındaki hatalı bir kapasite yükseltme çalışmasından kaynaklandığını açıkladı.
Krizin Kronolojisi ve Teknik Anatomisi
Field Effect ve Microsoft Q&A kayıtlarına göre kesinti, 12 Kasım Perşembe günü TSİ 21.26 (18:26 UTC) sularında Kuzey Amerika'daki Exchange Online posta kutularında yaşanan bağlantı hatalarıyla başladı. Sorun yalnızca bir saat içinde Avrupa ve Asya-Pasifik dahil 74 ülkeye yayıldı.
Microsoft mühendislerinin Microsoft Q&A (Microsoft 365 genel) ve EX1550543 (Exchange Online) kayıt numaraları altında yürüttüğü teknik incelemeler, arızanın anatomisini şu şekilde ortaya koydu:
• Tetikleyici Hata (Ağ Kapasitesi Yükseltmesi): Microsoft, ilk aşamada sorunun olağan dışı kullanıcı trafiğinden kaynaklandığını varsaysa da detaylı analizler gerçeği ortaya çıkardı. Kriz, daha önce gerçekleştirilen bir ağ kapasitesi yükseltme çalışması sırasında yapılan yapılandırma hatasının, yakın tarihli başka bir ağ değişikliğiyle tetiklenmesi sonucu başladı.
• Zincirleme Sunucu Çöküşü (Cascading Failure): Yapılandırma hatası nedeniyle sunucu sağlığını izleyen bileşenler arka arkaya "sağlık kontrolü" (health check) testlerinden geçemedi ve çok sayıda sunucu beklenmedik şekilde devre dışı kaldı.
• Güvenli Bağlantı Kilitlenmesi: Devre dışı kalan sunucuların yükü ayakta kalan altyapıya binince, sunucular arası güvenli bağlantı (TLS/kimlik doğrulama ve yönlendirme) kuran çekirdek süreçler aşırı yüklenerek yanıt vermeyi durdurdu.
• Kurtarma Sürecindeki "Tekrar Çökme" Engeli: Microsoft, arızalı bileşenleri izole edip yeniden başlatsa da ilk aşamada kullanıcı trafiği geri yönlendirildiğinde sunucuların yeniden yanıt vermez hale gelmesi (retry storms) toparlanma süresini uzattı. Şirket, sorunu ancak trafiği kademeli olarak açarak ve üst düzey yönlendirme bileşenine yazılım yaması uygulayarak aşabildi.
• Siber Saldırı İddialarına Yanıt: Avustralya İçişleri ve Siber Güvenlik Bakanı Tony Burke'ün "2024'teki CrowdStrike olayına benzer şekilde ters giden bir güncelleme" olarak nitelendirdiği kriz için Microsoft da resmi açıklama yaparak olayın siber saldırı, kötü amaçlı yazılım veya yapay zeka ajanlarıyla hiçbir ilgisi olmadığını teyit etti.
Küresel Etki: Sağlık Sistemlerinden Büyükelçiliklere Hayat Durdu
Downdetector verilerine göre krizin zirve yaptığı saatlerde yalnızca ABD'de Outlook için 130 bini aşkın, Microsoft 365 genelinde ise 46 binden fazla arıza bildirimi kaydedildi; dünya genelindeki toplam bildirim sayısı 7,4 milyonu aştı.
Başta Outlook ve Exchange Online olmak üzere Microsoft Teams, SharePoint, OneDrive, Microsoft 365 Copilot ve güvenlik platformu Defender XDR saatlerce kullanılamadı. Ayrıca Microsoft Graph API ve Exchange altyapısına entegre çalışan üçüncü taraf yapay zeka asistanları da (Claude vb.) kesintiden doğrudan etkilendi.
Kritik sektörlerde yaşanan aksamalar küresel ölçekte dikkat çekti:
• Sağlık Hizmetleri: İngiltere Ulusal Sağlık Sistemi (NHS), takvim ve e-posta sistemlerinin çökmesi nedeniyle bazı ameliyatları ertelemek zorunda kaldı ve elektronik reçete sistemlerinde aksamalar yaşandı. Kanada'nın Toronto kentindeki Sunnybrook ve SickKids dahil büyük hastane ağları altyapı arızası anlamına gelen "Gri Kod" (Code Grey) ilan etti.
• Kamu ve Güvenlik: İngiltere'de emniyet birimleri vatandaşlara ihbarları internet yerine telefonla yapma çağrısında bulundu. Avustralya federal polisi ve istihbarat teşkilatı ile ABD Temsilciler Meclisi sistemleri kesintiden etkilendi. Yeni Zelanda Dışişleri Bakanlığı ise dünya genelindeki tüm büyükelçilik ve konsolosluklarının e-posta alma kapasitesinin durduğunu açıkladı.
• İş Dünyası ve Finans: Lüks tüketim devi Richemont ile elektrikli araç üreticisi Workhorse Group, operasyonel aksaklıklar nedeniyle çeyreklik finansal sonuç açıklamalarını erteledi.
Ekonomik Bilanço: 7 Milyar Dolarlık İş Gücü Kaybı ve SLA Tazminatları
ABD merkezli düşünce kuruluşu Anderson Economic Group Başkanı Patrick Anderson, kesintinin ilk gününde 26 milyon, ikinci gününde ise 51 milyon çalışanın üretkenliğinin doğrudan baltalandığını açıkladı. Kuruluşun hazırladığı ilk rapora göre:
• Doğrudan Ekonomik Zarar: Küresel iş gücü ve üretkenlik kaybının faturası 7 milyar doları aşıyor.
• Microsoft'a Geri Ödeme Baskısı: Hizmet Seviyesi Anlaşmaları (SLA) kapsamında kesintisiz erişim taahhüdü veren Microsoft'un, erişilemeyen her gün için kurumsal müşterilere günlük yaklaşık 800 milyon dolar tutarında hizmet kredisi/geri ödeme yükümlülüğüyle karşı karşıya kalabileceği hesaplanıyor.
eToro piyasa analisti Josh Gilbert, bu yılın ocak ayında ve geçen yılın ekim ayında da benzer 365 kesintileri yaşandığına dikkat çekerek, tekrarlayan altyapı sorunlarının kurumsal BT departmanlarını "tek bulut sağlayıcısına bağımlılık" konusunda yeniden düşünmeye iteceğini vurguladı.
Kriz Fırsatçıları Devrede: Oltalama (Phishing) Saldırıları Başladı
Kesintinin hemen ardından siber dolandırıcılar kaostan faydalanmak için harekete geçti. Microsoft Threat Intelligence birimi, gerçek olay kayıt numarası olan EX1550543 referansını kullanarak kullanıcılara sahte bildirim e-postaları gönderildiğini tespit etti.
Saldırganlar, "Kesinti sırasında bekletilen e-postalarınız 24 saat içinde silinecek, kurtarmak için tıklayın" içerikli sahte mesajlarla kurumsal kullanıcıların giriş bilgilerini ele geçirmeye çalışıyor. Avustralya Ulusal Siber Güvenlik Koordinatörlüğü ve uzmanlar, kullanıcılara bu tür şifre sıfırlama veya mesaj kurtarma bağlantılarına kesinlikle tıklamamaları uyarısında bulundu.
Son Durum ve Alınan Önlemler
Microsoft, 14 Kasım Cumartesi günü itibarıyla temel altyapı sorununun tamamen giderildiğini ve tüm küresel hizmetlerin normal çalışma kapasitesine döndüğünü duyurdu. Şirket, kesinti süresince giden kutularında veya sunucu kuyruklarında bekleyen hiçbir e-postanın silinmemesi için standart zaman aşımı (timeout) süresini 48 saate çıkardığını ve biriken tüm iletilerin alıcılara ulaştırıldığını bildirdi. Microsoft, olayın tüm teknik kök nedenlerini içeren kapsamlı Olay Sonrası İnceleme Raporu'nu (Post-Incident Report) önümüzdeki günlerde yayınlayacağını açıkladı.
Kaynak: https://gulfbusiness.com/en/2026/tech/microsoft-outage-cause-outlook-teams-restoration-november-2026/ ve https://techcommunity.microsoft.com/discussions/microsoft-365/microsoft-365-outage-updates/4573007Gündem kategorisinden son haberler
İlgilendiğiniz başlıklardan geri kalmayın.
Logitech'ten Tüm Çalışanlarına Resmi "Oyun Molası"
Oyun Dünyasının En İyileri Belli Oldu: 2026 Golden Joystick Ödülleri'nde Zirve Kimin?
Samsung "Galaxy AI Premium" ile Neleri Ücretli Yapıyor? İşte Liste!
Nvidia'da Yüzyılın Skandalı: Jensen Huang Görevden Alınabilir!
Yorumlar (0)
Topluluğumuzla düşüncelerinizi paylaşın.
Henüz yorum yapılmamış. İlk yorumu sen yaz!
Yorum yapabilmek için giriş yap.
Üye değil misin?