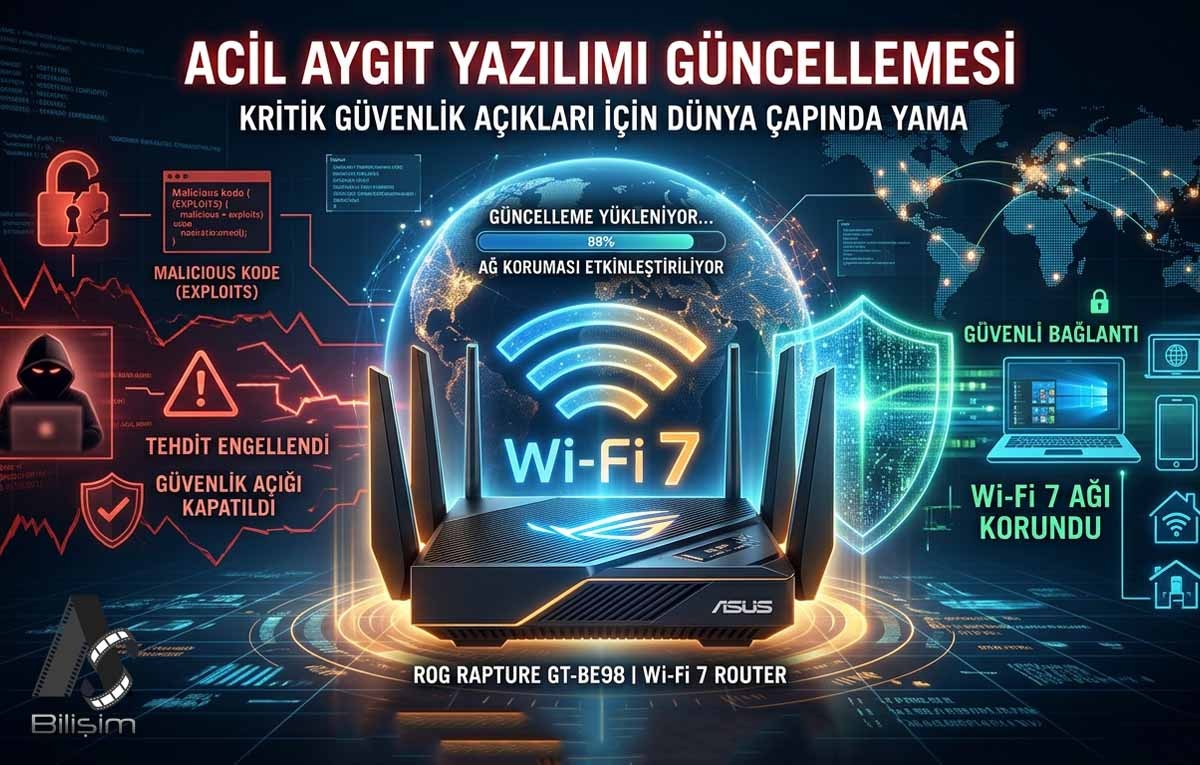
ASUS’tan Acil Çağrı: En Yeni Yönlendiricilerde Büyük Açık!
ASUS, en yeni Wi-Fi 7 yönlendirici (router) serisinde tespit edilen kritik güvenlik açıklarını kapatmak amacıyla dünya çapında acil bir aygıt yazılımı (firmware) güncellemesi yayınladı. Küresel çapta siber güvenlik uzmanlarının uyarılarının ardından hızlandırılan bu acil yama, saldırganların herhangi bir şifre veya kimlik doğrulamasına ihtiyaç duymadan cihazlarda tam yetkili yönetici (admin) erişimi elde etmesini engelleyen kritik düzeltmeler içeriyor.
Siber güvenlik dünyasında geniş yankı uyandıran bu gelişmenin teknik detayları, etkilenen modeller ve alınması gereken önlemler haberimizde
🛠️ Teknik Analiz ve Güvenlik Açıklarının Detayları
Tayvan merkezli teknoloji devi ASUS tarafından yayınlanan küresel güvenlik bültenine göre, şirketin yeni nesil ağ ekosistemini hedef alan ve yüksek risk derecesine sahip üç ana açık yamalandı:
1. CVE-2026-75775 (CVSS 4.0 Skoru: 7.7 - Yüksek): Wi-Fi 7 cihazlarındaki hatalı kimlik doğrulama (Improper Authentication) mekanizmasından kaynaklanmaktadır. Yan ağda (adjacent network) bulunan yetkisiz bir saldırganın, belirli HTTP istekleri veya komutlar göndererek güvenlik protokollerini tamamen aşmasına ve yönlendiriciye parola girmeden admin olarak sızmasına yol açar.
2. CVE-2026-75779 ve CVE-2026-93489 (CVSS Skorları: 8.6 ve 8.7): Bu iki açık siber tehdit seviyesini daha da yukarı taşımaktadır. Herhangi bir kimlik doğrulama gerektirmeksizin, yan ağ üzerindeki bir saldırganın kullanıcı etkileşimi dahi olmadan cihazın çalışma durumunu değiştirmesine ve hassas verileri ele geçirmesine imkan tanımaktadır. Açıkların "yan ağ" (adjacent network) gereksinimi barındırması, saldırganların internet üzerinden doğrudan (tamamen uzaktan) değil, cihaza fiziksel veya yerel ağ yakınlığında olmasını gerektirmektedir. Ancak hiçbir kimlik bilgisine ihtiyaç duymadan ağın ana merkezini (hub) tamamen ele geçirebilme potansiyeli nedeniyle siber güvenlik otoriteleri tarafından "kritik tehdit" kategorisinde ele alınmıştır.
💻 Etkilenen Sürümler ve Modeller
Söz konusu güvenlik açığı, doğrudan ASUS'un en güncel yazılım mimarisini hedef almaktadır.
• Doğrudan Etkilenen Yazılım Serisi: 3.0.0.6_102 firmware serisini çalıştıran yönlendiriciler.
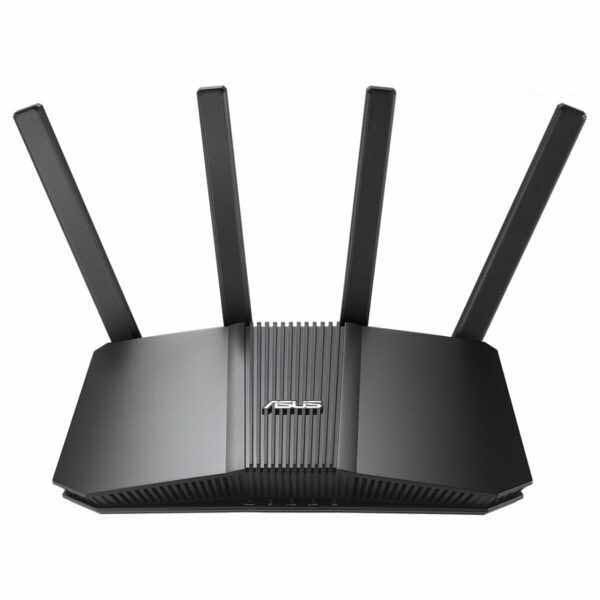
• Etkilenen Segment: ASUS'un küresel pazara sunduğu en yeni Wi-Fi 7 yönlendirici serisi ve üst düzey ağ donanımları.
(Not: ASUS ayrıca eski nesil 3.0.0.4_386 ve 3.0.0.4_388 yazılım serisine sahip bazı modeller için de paralel olarak hizmet ömrü sonu (EOL) güvenlik kılavuzları ve ilgili ara yamalar yayınlamıştır).
🚨 Küresel Süreç ve Sektörel Yankıları
Güvenlik araştırmacılarının ASUS'a tanıdığı 90 günlük koordineli açıklama (coordinated disclosure) süresi Eylül ayı sonunda dolmuştu. ASUS'un güncellemeleri tamamlamak için siber güvenlik ekibinden ek süre talep ettiği ancak talebin kabul görmemesi üzerine araştırmacıların bulguları kamuoyuyla paylaşmaya başladığı bildirildi. Küresel teknoloji basını kullanıcıların veri güvenliğinin korunması adına yamanın derhal yapılması gerektiğinin altını çizdi.
🔒 Kullanıcılar İçin Acil Eylem Planı
ASUS, dünya genelindeki tüm Wi-Fi 7 yönlendirici sahiplerine vakit kaybetmeden şu adımları uygulamalarını tavsiye etmektedir:
1. Firmware Güncellemesi: Yönlendiricinin web tabanlı yönetim panelinden (Web GUI) ya da resmi ASUS Destek Sayfası üzerinden en güncel aygıt yazılımı indirilerek cihaza flash edilmelidir.
2. Geçici Önlemler (Hemen Güncelleme Yapamayanlar İçin):
• WAN üzerinden uzaktan yönetim (Remote Management from WAN) özelliği tamamen devre dışı bırakılmalıdır.
• Yönlendirici yönetim arayüzü erişimi sadece güvenilen yerel makinelerle sınırlandırılmalıdır.
• Hem cihaz yönetici paneli hem de Wi-Fi ağı için en az 10 karakterden oluşan, karmaşık ve benzersiz şifreler belirlenmelidir.
3. Sistem Temizliği: Güncelleme sonrasında, ağa bağlı yabancı cihaz veya şüpheli mobil uygulama oturumları kontrol edilerek sonlandırılmalı ve cihaz tamamen yeniden başlatılmalıdır.
Kaynak: https://www.asus.com/security-advisory
Siber Güvenlik kategorisinden son haberler
İlgilendiğiniz başlıklardan geri kalmayın.
Dünyayı Saran 'Dijital Kalkan' Dalgasını Son Yasaklayan Ülkeler
Yapay Zeka Dünyasında Dijital Kimliğinizi ve Cihazlarınızı Korumanın 3 Kritik Adımı
PHP Kullananlar Dikkat: AWS ve USOM’dan Ulusal Çapta Kırmızı Alarm!
Wi-Fi Sinyalleri ve Yapay Zekayla Gizli Silah Tespiti Dönemi Başlıyor
Yorumlar (0)
Topluluğumuzla düşüncelerinizi paylaşın.
Henüz yorum yapılmamış. İlk yorumu sen yaz!
Yorum yapabilmek için giriş yap.
Üye değil misin?