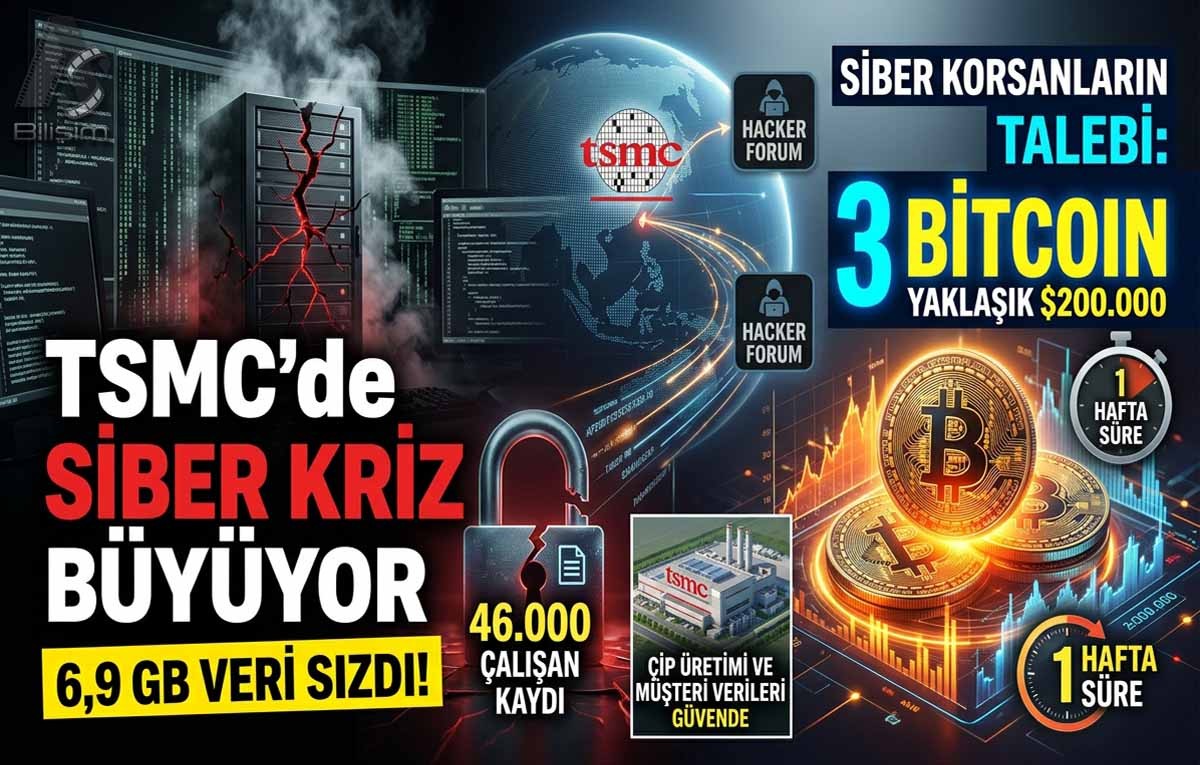
TSMC’de Siber Kriz Büyüyor: 6,9 GB Veri için 3 Bitcoin İstediler.
Dünya yarı iletken pazarının yüzde 70’inden fazlasını kontrol eden ve Apple ile Nvidia gibi teknoloji devlerinin ana tedarikçisi konumundaki Tayvan merkezli TSMC (Taiwan Semiconductor Manufacturing Company), Kasım 2026 itibarıyla tarihinin en kritik veri güvenliği krizlerinden biriyle karşı karşıya kaldı. Siber suç forumlarında ortaya çıkan 6,9 GB büyüklüğündeki veri tabanı satışı, küresel teknoloji tedarik zincirindeki "üçüncü taraf bulut güvenliği" zafiyetlerini yeniden tartışmaya açtı.
Olayın Kronolojisi ve Ortaya Çıkışı
Sızıntı süreci, yeraltı siber suç ağlarındaki hareketlilik ile şirketin resmi finansal bildirimlerinin kesişmesiyle netlik kazandı:
• 8 Kasım 2026 (İlk İlan): "SmithBianl" takma adını kullanan bir tehdit aktörü, siber suçluların yoğun olarak kullandığı DarkForums ve BreachForums platformlarında TSMC çalışanlarına ait olduğunu iddia ettiği devasa bir veri setini açık artırmaya çıkardı.
• 12 Kasım 2026 (Resmi Doğrulama): Tayvan medyasında yer alan haberlerin ardından TSMC, ABD Menkul Kıymetler ve Borsa Komisyonu’na (SEC) sunduğu Form 6-K bildirimiyle sızıntıyı resmen doğruladı. Şirketin Mali İşler Direktörü (CFO) Wendell Huang imzalı açıklamada, mevcut ve eski çalışanlara ait verilerin harici bir web sitesinde izinsiz yayınlandığı kabul edildi.
• 15 Kasım 2026 (Fidye Süresinin Dolması): Saldırganın alıcı bulmak için tanıdığı bir haftalık ilk süre 15 Kasım itibarıyla doldu. TSMC sözcüleri, tehdit aktörüyle herhangi bir fidye pazarlığı yapılıp yapılmadığına dair soruları yanıtsız bıraktı.
Teknik Detaylar ve Sızdırılan Verilerin Anatomisi
Siber güvenlik araştırmacılarının ve sızıntıyı inceleyen teknoloji kaynaklarının raporlarına göre olayın teknik boyutları şu verilerden oluşuyor:
| Teknik Parametre | Detay ve Bulgular | Doğrulama Durumu |
|---|---|---|
| Toplam Veri Boyutu | 6,9 GB (metin ve veri tabanı dökümleri) | Saldırgan iddiası |
| Etkilenen Kişi Sayısı | Yaklaşık 46.000 mevcut ve eski çalışan kaydı | Saldırgan iddiası |
| Örneklem Veri Seti | 499 satırlık (kişilik) düz metin dosyası | Doğrulandı |
| Veri Alanları (Sütunlar) | Kayıt başına 19 farklı kişisel bilgi kategorisi | Doğrulandı |
| Talep Edilen Fidye | 3 Bitcoin (ilan tarihinde yaklaşık 200.000 - 220.000 ABD doları) | Doğrulandı |
| İhlal Vektörü | Üçüncü taraf bir bulut hizmet sağlayıcısının sistemleri | TSMC tarafından doğrulandı |
Özet: İddia edilen veri ihlali kapsamında 6,9 GB büyüklüğünde veri ve yaklaşık 46.000 personele ait kayıtların ele geçirildiği öne sürülmüştür. Örnek veri seti, veri alanları, fidye talebi ve ihlalin üçüncü taraf bir bulut hizmet sağlayıcısı üzerinden gerçekleştiği bilgileri doğrulanırken; veri boyutu ve etkilenen kişi sayısı saldırganın iddialarına dayanmaktadır.
Sızdırılan Kayıtlarda Neler Var?
Kanıt olarak yayınlanan 499 kişilik örneklem dosyası üzerinde yapılan incelemeler, her bir çalışana ait 19 farklı veri sütununun ele geçirildiğini gösteriyor. Siber güvenlik platformu BleepingComputer ve The Record analizlerine göre bu sütunlar şunları içeriyor:
• Tam ad ve soyad ile kurumsal görev unvanları
• Ulusal kimlik numaraları
• Doğum tarihleri ve ikametgah adresleri
• Kişisel telefon numaraları ve e-posta adresleri
• Maaş ödemelerinde kullanılan banka hesap bilgileri
• Acil durumlarda ulaşılacak yakınların iletişim bilgileri
Sızıntının Kaynağı: Bulut Tedarik Zinciri Zafiyeti
TSMC, olayın duyulmasının hemen ardından yaptığı teknik incelemede kendi iç ağlarının, üretim tesislerinin veya Ar-Ge sunucularının hacklenmediğini özellikle vurguladı. Yapılan adli bilişim eşleştirmelerinde, internete düşen kayıtların şirketin insan kaynakları veya operasyonel süreçler için hizmet aldığı dış bir bulut hizmet sağlayıcısının sistemlerinde depolanan verilerle birebir örtüştüğü tespit edildi. Siber güvenlik uzmanları, bu durumu klasik bir "tedarik zinciri saldırısı" (supply-chain attack) veya bulut yapılandırma hatası (misconfiguration) olarak değerlendiriyor. Uzmanlara göre TSMC gibi yüksek güvenlik duvarlarıyla korunan dev şirketlere doğrudan sızamayan saldırganlar, bu şirketlerin veri paylaştığı yazılım veya bulut alt yüklenicilerini hedef alıyor.
Küresel Yansımalar: Piyasalar, Jeopolitik ve Geçmiş Vakalar
Olayın duyulması, yalnızca siber güvenlik dünyasında değil, küresel finans piyasalarında ve Tayvan’ın ulusal güvenlik gündeminde de yankı buldu:
1. Borsa ve Yatırımcı Tepkisi: Sızıntı haberinin SEC bildirimine yansıdığı 12 Kasım günü, New York Borsası'nda işlem gören TSMC (TSM) hisselerinde kısa süreli satış baskısı ve değer kaybı gözlendi. Ancak şirketin çip üretim bantlarının ve Apple, Nvidia, Qualcomm gibi dev müşterilerinin ticari sırlarının güvende olduğunu açıklaması paniğin büyümesini engelledi.
2. Tayvan Genelindeki Siber Saldırı Dalgası: Tayvan Dijital İşler Bakanlığı'na bağlı Siber Güvenlik İdaresi, TSMC vakasıyla aynı günlerde ülke genelinde 10'dan fazla büyük şirketin siber saldırıya uğradığını ve toplamda yaklaşık 8 milyon kişisel kaydın etkilendiğini duyurdu. Yetkililer, yapay zeka destekli siber saldırıların bölge genelinde ciddi bir artış gösterdiği uyarısında bulundu.
3. TSMC'nin Geçmiş Güvenlik Sınavları: Bu olay şirketin tedarikçi kaynaklı yaşadığı ilk kriz değil. TSMC, 2023 yılında da donanım tedarikçisi Kinmax üzerinden LockBit fidye yazılımı çetesinin saldırısına uğramış ve saldırganlar şirketten 70 milyon dolar fidye talep etmişti. Ayrıca şirket, geçtiğimiz yıl ileri düzey çip üretim sırlarını sızdırmaya çalıştığından şüphelendiği iki çalışanını işten çıkarmıştı.
Hukuki Süreç ve Alınan Önlemler
TSMC yönetimi, krizin ardından hem Tayvan hem de uluslararası veri koruma yasaları kapsamında üç aşamalı bir eylem planı başlattı:
• Adli Soruşturma: İhlalin tam olarak nasıl gerçekleştiğini belirlemek üzere ilgili bulut sağlayıcısı, yerel kolluk kuvvetleri ve bağımsız bir siber güvenlik ajansı ile ortak çalışma başlatıldı.
• Çalışan Desteği: Kimlik hırsızlığı ve oltalama (phishing) saldırılarına açık hale gelen mevcut ve eski çalışanlara kademeli olarak resmi bildirimler gönderilmeye ve hukuki/teknik destek sağlanmaya başlandı.
• Altyapı Denetimi: Bulut sağlayıcısının adı gizli tutulsa da şirketin tüm üçüncü taraf veri erişim izinlerini ve API entegrasyonlarını yeniden denetlemeye aldığı belirtiliyor.
Siber Güvenlik kategorisinden son haberler
İlgilendiğiniz başlıklardan geri kalmayın.
Cloudflare Altyapısında %85 Tasarruf Sağlayan O Sihirli Dokunuş!
Siber Güvenlik Başkanlığı’ndan WhatsApp Hakkında Kritik Uyarı!
Hepsiburada ve KVK'ya Siber Saldırı, KVKK'dan Resmi Açıklama Geldi!
Pegasus Hava Yolları İddia Edilen 173 GB Veri Sızıntısına Karşı Açıklama Yaptı
Yorumlar (0)
Topluluğumuzla düşüncelerinizi paylaşın.
Henüz yorum yapılmamış. İlk yorumu sen yaz!
Yorum yapabilmek için giriş yap.
Üye değil misin?